Bella la funzione di storage automatico sul cloud online, ma…
Non è la prima volta che succede un casino e sicuramente non è nemmeno l’ultima, ma questa ha tutti i connotati delle 5 S di un certo giornalismo (sesso, sesso, sesso, sesso, sesso).
Ho recuperato alcune foto da una fonte che credo sia attendibile e ne ho guardate un po’. Enfasi su un po’ perché dopo la l’n-sima serie di tette, fighe e culi ripresi male in contesti privati uno si stufa anche.
Non ho paura ad ammetterlo, credo e reputo Twitter una piattaforma social molto più narcisistica rispetto a Facebook, dove fare un confronto serio e costruttivo diventa quasi impossibile, sia per la modalità con cui avviene il “botta e risposta”, ma soprattutto per la limitatezza del linguaggio imposto dal limite dei 140 caratteri. Mi ero iscritto ai suoi arbori ma poi, sfiduciato, avevo cancellato il mio account poco dopo, pensando che non mi sarebbe stato utile.
Recentemente però ho dovuto parzialmente ricredermi (sottolineo il parzialmente) e ricrearmi un account per poter utilizzare al meglio una piattaforma (Socialbombing.org), ma non ne ho mai fatto un uso serio, se non altro perchè continuo a non vederne l’utilità.
Ieri sera, però, grazie ad una idea di Ambra Giulia Marelli (@AmbraGiulia) ecco che mi sono divertito ad utilizzarla un po’ con l’hastag #StrakerEraPresenteQuando.
Ma vi consiglio di continuare a sbirciare perchè dalla pubblicazione del post ad ora, altri ne sono arrivati (anche con il mio contributo) e mi sa che… altri ne arriveranno. Per seguirli andate qui: #StrakerEraPresenteQuando.
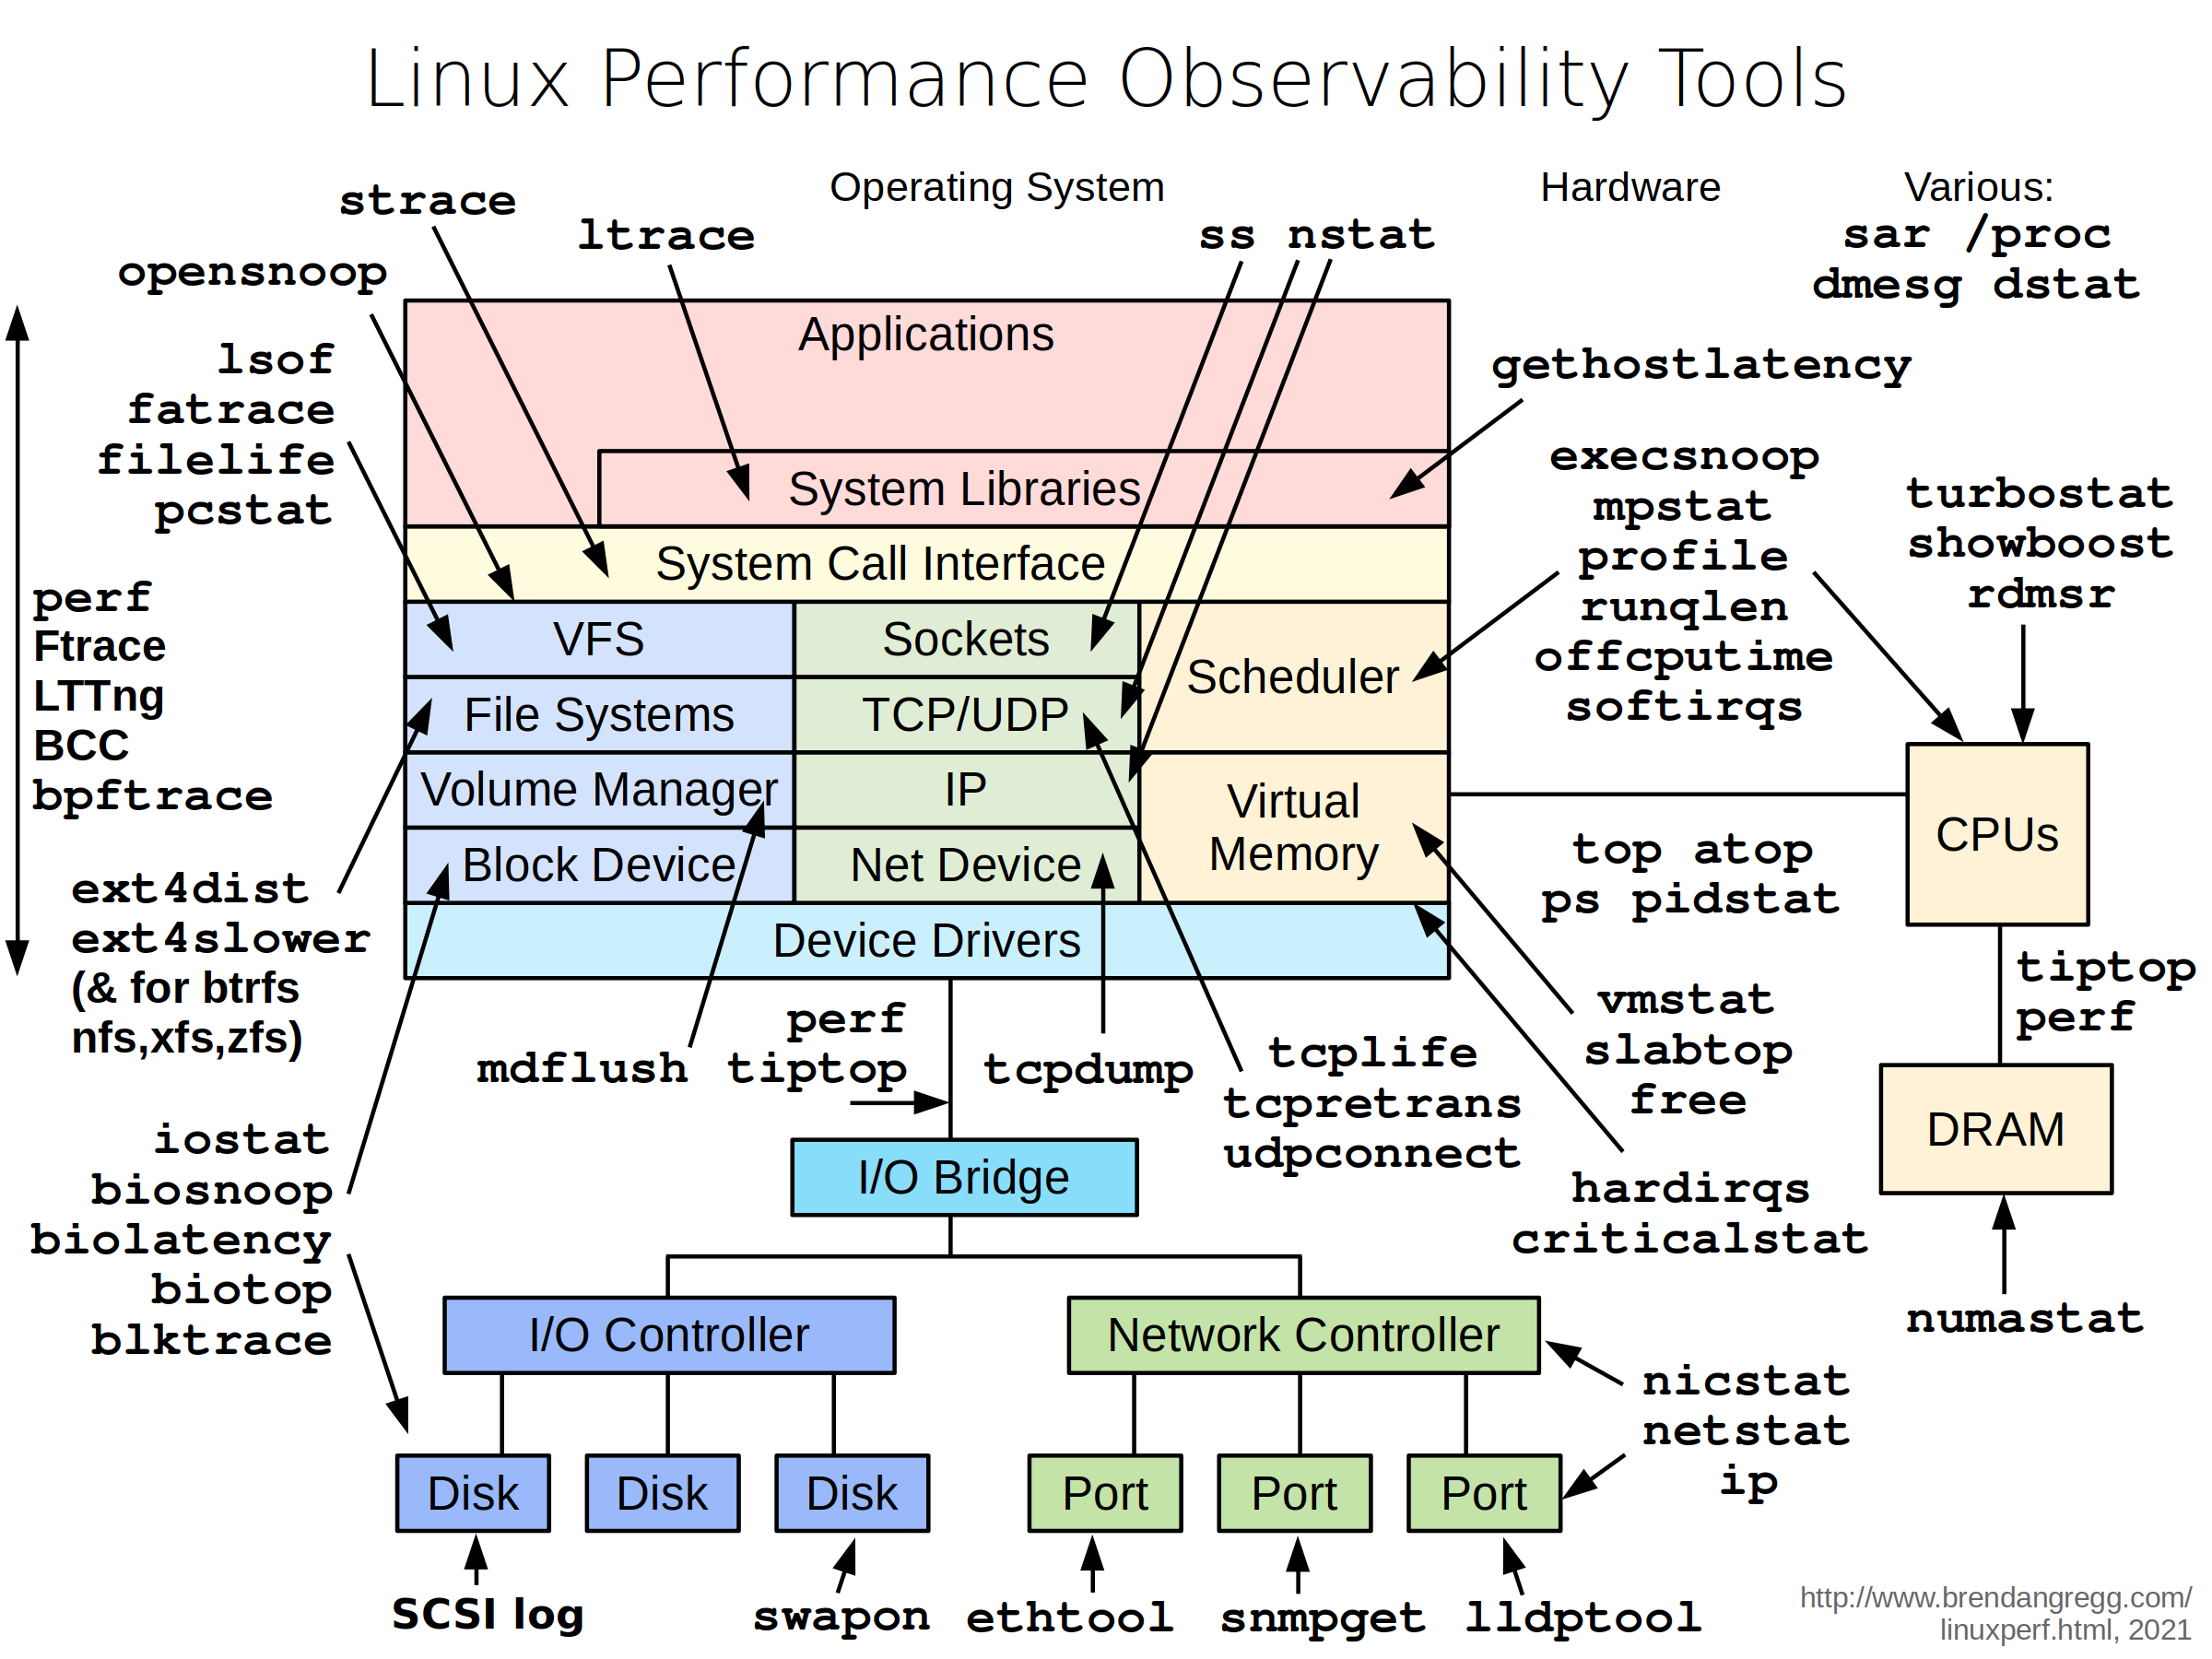
Una frase molto comune che tutti possono pronunciare. La ricerca delle cause dei rallentamenti spesso non è così semplice perché non è affatto detto che la causa sia una sola né che risieda all’interno del server.
Diversamente da Windows, Linux ha una struttura interna ben documentata al pubblico, inoltre negli anni sono stati sviluppati molti tool a livello utente che permettono di compiere analisi molto dettagliate sullo stato del kernel e del sistema e consentono di modificare i parametri operativi di funzionamento, molti dei quali senza riavviare il sistema operativo.
Sul sito ci sono alcune immagini come quella riportata in questo articolo che aiutano a capire quale sia il tool giusto per operare nel punto in cui si vuole analizzare il problema o modificare un parametro.
Per chi ha a che fare con problemi di performance delle macchine Linux, la pagina di Brendan è un ottimo punto di partenza che guida il SysAdmin nell’analisi dei problemi.
Hai fatto una scelta di vita “vegana” che io non voglio e tantomeno posso giudicare.
Hai deciso di aprire una pagina su Facebook per “parlar male degli ‘onnivori’” perculandoli ad ogni piè sospinto, spesso utilizzando tesi che potrebbero essere facilmente confutate. Ma non voglio e tantomeno posso giudicare questo.
Spesso (e volentieri) attacchi la sperimentazione sugli animali, associandola alla vivisezione, postando anche immagini, alcune (molte, nda) delle quali potrebbero facilmente essere ben lontane dalla sperimentazione sugli animali. Ma non voglio e tantomeno giudicare nemmeno questo.
E poi mi citi i risultati di una ricerca che è stata fatta proprio grazie alla sperimentazione sugli animali (in particolare sui topi?)
La versione 37 per Windows di Google Chrome a 64 bit è ora dichiarata stabile.
Da questa versione, quindi, è possibile utilizzare il browser su una versione di Windows supportata a 64 bit.
Il passaggio alla versione a 64 bit comporta molti benefici, tra cui una maggiore velocità nella visualizzazione delle pagine e dei contenuti multimediali. Naturalmente ci sono anche dei benefici legati alla sicurezza: il codice a 64 bit riesce ad implementare meglio alcune contromisure codificate nel browser.
In questa versione non sono più supportate le NPAPI, le API per i plugin introdotte da Netscape Navigator 2.0, che sono oramai passate alla storia e non sono comunque supportate dai dispositivi mobili.
L’installazione della versione a 64 bit è per il momento opzionale e quella a 32 bit verrà ancora supportata per lungo tempo.
L’estate 2014 verrà probabilmente ricordata per l’estate dell’Ice Bucket Challenge, dove persone da tutto il mondo si sono “sfidate” a farsi un video mentre si versano un secchio di acqua ghiacciata in testa, tutto per promuovere la raccolta di fondi per combattere la SLA (Sclerosi Laterale Amiotrofica), la terribile malattia per la quale non si è ancora riusciti a trovare una cura. E così in rete abbiamo visto personaggi famosi e anche qualche amico compiere questa operazione “assurda” ma, soprattutto, abbiamo visto crescere il numero di donazioni a favore delle varie associazioni sia per il supporto dei malati che per la ricerca sulla SLA.
Come tutte questo genere di iniziative, che diventano virali in pochissimo tempo, anche questa ha avuto un gruppo ben nutrito (e purtroppo in crescita) di moralisti che non si sono limitati a rifiutarla, ma l’hanno criticata, chi più chi meno pesantemente, spesso partendo da (altro…)
Ci sono molte cause, a mio modo di vedere, del fallimento di questo progetto.
La prima è l’approccio autarchico al problema. Linux fa parte di un ecosistema collaborativo che permette a tutti di non inventare la ruota ogni mese, ma di prendere la ruota migliore possibile, apportare piccole modifiche o migliorie, utilizzarla per sé e condividerla con gli altri. Monaco ha avuto l’arroganza di voler gestire una distribuzione Linux, ma non è il mestiere di un ente pubblico, meglio lasciarlo fare a chi è capace. LiMux è stato addirittura certificato ISO9241: un approccio open e collaborativo sarebbe stata la proposta di patch a KDE e la certificazione ISO di KDE. In questo modo ne avrebbero beneficiato tutti e, magari, la comunità avrebbe lavorato per migliorare ulteriormente KDE, facendo in modo che anche Monaco ne traesse un beneficio. (altro…)
Questo articolo spiega come configurare una struttura WAMP su un Windows 7 installando i singoli programmi separatamente.
Esistono anche dei kit preconfezionati come, a puro titolo di esempio, EasyPHP, ma è più istruttivo costruire da soli la propria configurazione in quanto si imparano meglio il funzionamento e l’interazione dei vari componenti, si possono aggiornare i singoli programmi senza dipendere da terzi ed è molto più semplice di quello che si possa credere. Le istruzioni di seguito partono da alcuni presupposti e hanno alcune limitazioni, tra cui:
l’installazione non ha una sicurezza adatta ad un server pubblico, ma è pensata per un server di sviluppo protetto da altri metodi;
la piattaforma su cui viene installato il tutto è un Windows 7 a 64 bit e, dove possibile, vengono installate le versioni a 64 bit dei programmi;
vengono installate le ultime versioni disponibili dei software cercando il più possibile di mantenere i default;
tutti i download suggeriti riguardano solamente programmi gratuiti, anche se per alcune utility esistono alternative a pagamento;
ripeto: non usate questa procedura per configurare un server pubblicato su Internet.
Queste istruzioni sono valide per le ultime versioni di Apache (2.4), PHP (5.5) e MariaDB (10.0), con versioni precedenti potrebbero essere necessarie ulteriori modifiche o accorgimenti per far funzionare il tutto. (altro…)
Microsoft ha annunciato una serie di novità per il supporto di Internet Explorer.
I tempi potrebbero sembrare geologici, ma questi cambiamenti hanno profonde ripercussioni nelle organizzazioni multinazionali che utilizzano Internet Explorer come frontend per le procedure interne.
A partire dal 12 gennaio 2016 solamente le ultime versioni di Internet Explorer per ciascuna piattaforma riceveranno supporto e aggiornamenti. La decisione è decisamente sensata, in quanto limita la complessità del supporto e riduce i vettori di attacco verso i client.
Allo stato attuale, le ultime versioni disponibili per le varie piattaforme sono:
Qualche giorno fa ho incrociato su facebook questa foto e, trovandola esilarante, ho pensato bene di condividerla immediatamente.
Sono però rimasto colpito da alcuni commenti che cercavano di “trovare una “giustificazione” a questa immane castroneria “markettara” e, in modo particolare, dal tentativo di paragonarla alle tipiche bugie che caratterizzano il mondo della pubblicità.
Che la pubblicità tenda spesso a manipolare la verità, cerando di disegnarne una che sia più interessante ed accattivante è un dato di fatto. In molti casi la cosa non è fastidiosa ed è quasi capibile (come nel caso dell’arrotondamento delle cilindrate di auto e moto, npa) in altri le bugie possono arrivare a celare o modificare informazioni fondamentali sino ad arrivare a generare dei veri e propri casi, che possono prendere anche direzioni giudiziarie.
Ma questa foto non è solo una bugia, è qualcosa di molto più grave… affermare che una marmellata contenga “più del 100% di frutta” è insultare la matematica, la logica… non è una “possibile” manipolazione della realtà, ma è un tentativo di far passare un messaggio di superiorità… e accettare che questo sia “solo pubblicità” è come accettare l’esistenza delle scie chimiche o delle altre bufale che ultimamente vengono promosse con una facilità impressionante.
Forse sarò troppo pragmatico, ma pensare che ci sia gente che, meravigliandosi, comperi questo prodotto per quel motivo, mi fa veramnente pensare male delle persone.
A differenza di molti altri nomi noti (uno per tutti: DropBox), SpiderOak implementa il principio della conoscenza zero (zero-knowledge) dei dati lato server, in quanto sui loro server tutte le informazioni sono registrate in modo cifrato, la chiave non è nota a SpiderOak e le password non sono salvate sui loro server. Questo fa sì che nessuno in SpiderOak può rivelare a terzi il contenuto dei dati registrati.
All’atto della creazione di un account in SpiderOak, viene generata una coppia di chiavi di cifratura protette da una password nota solamente all’utente che verranno utilizzate per cifrare il traffico da/per SpiderOak. Questa tecnologia permette di avere il massimo della privacy, ma ha due aspetti che bisogna considerare con attenzione. Il primo è che la forza delle chiavi dipende anche dalla piattaforma su cui vengono generate; l’ideale sarebbe utilizzare un Linux, o comunque un computer fidato. Il secondo aspetto è che non è possibile in alcun modo recuperare una password dimenticata: se si dimentica la password di sblocco delle chiavi (che è anche la password dell’account), i dati sono persi per sempre (o fino a quando qualcuno non riesce a decifrarli con un attacco a forza bruta). (altro…)
Il famoso ransomware CryptoLocker e` stato, a quanto pare, adattato per poter girare direttamente dentro ai NAS Synology. Al momento non so in quale modo viene portato l’attacco, ovvero in che modo il malware si installi nel NAS, ma mi sembra ovvio che sia opportuno prendere in considerazione le classiche misure di sicurezza, soprattutto fino a che non sara` fatta piu` luce sul problema.
Se possibile, staccare totalmente il NAS da internet
Se non e` possibile, esporre solo le porte veramente necessarie. Ad esempio esporre la porta del file manager ma non quella dell’amministrazione
Esporre se possibile il NAS usando porte non standard (riduce il rischio di essere oggetto di un attacco casuale)
Assicurarsi che il NAS non sfrutti UPNP per aprire delle porte sul router all’insaputa dell’utente
Impostare password complesse e lunghe
Aggiornare il firmware del NAS
Tenere un backup offline dei files.
Visto che ancora non si sa come il malware penetri nel NAS, puo` essere che la via di infezione sia a mezzo di un altro malware che gira su un PC Windows nella LAN del NAS, in questo caso le precauzioni relative all’accesso via internet sarebbero inutili, ma e` comunque meglio prenderle in considerazione tutte. E` altrettanto logico che un PC infetto sul quale sia stata salvata (o anche solo digitata) la password di amministrazione e` un vettore di attacco contro il quale non c’e` soluzione, se non spegnere il NAS. 🙂
Aggiornamento: Cercando notizie in giro ho scoperto che da parecchio tempo (diversi mesi, pare) e` in giro un malware che infetta i NAS Synology e che mina bitcoin, senza fare altri danni. A parte che trovo assurdo minare bitcoin con le CPU ridicole che si trovano nei NAS, questo nuovo malware potrebbe evidentemente avere ereditato le capacita` di attacco dal vecchio bitcoin miner.




 ptoLocker e` stato, a quanto pare, adattato per poter girare direttamente dentro ai NAS Synology. Al momento non so in quale modo viene portato l’attacco, ovvero in che modo il malware si installi nel NAS, ma mi sembra ovvio che sia opportuno prendere in considerazione le classiche misure di sicurezza, soprattutto fino a che non sara` fatta piu` luce sul problema.
